Las herramientas de automatización de flujos de trabajo ofrecen muchísimo, pero la mayoría de las plataformas te piden cambiar control por comodidad. Cuando usas un servicio que vive solo en la nube, tus datos, tus credenciales y la lógica central de tu negocio quedan en los servidores de alguien más. Para muchos, es un trato razonable. Pero si lo que necesitas es control total, privacidad de datos absoluta y escalabilidad sin límites, hay un mejor camino: autoalojar n8n.
Esta guía es tu manual completo para recuperar el control de tu stack de automatización. Te llevamos por cada paso para instalar n8n en un VPS y convertir un servidor virtual común en un motor de automatización privado. Deja atrás las restricciones y los costos crecientes de los servicios de nube propietarios. Al correr tu propia instancia de n8n en un VPS, obtienes un nivel de flexibilidad, seguridad y economía difícil de igualar. Desde elegir el servidor correcto hasta asegurar tu instancia y prepararla para flujos de alto volumen, aquí está todo lo que necesitas para armar tu propio motor de automatización.
¿Por qué autoalojar n8n? Las ventajas del control total
Antes de entrar en el cómo técnico, conviene entender por qué elegirías autoalojar n8n. La comodidad de los servicios en la nube es atractiva, pero trae costos y concesiones ocultas. El autoalojamiento te deja firmemente al mando y aporta tres ventajas centrales para cualquier usuario serio.
Reduce drásticamente tu costo de n8n
Suele ser la ventaja más inmediata y tangible. Las plataformas de automatización en la nube normalmente cobran por «tarea» o «ejecución». Para un uso ligero puede ser manejable, pero los costos suben rápido conforme tu negocio crece y tus flujos se vuelven más complejos. Un flujo de varios pasos que corre miles de veces al día te puede empujar fácil hacia planes empresariales caros.
Cuando autoalojas n8n, rompes ese vínculo entre uso y costo. No hay límites impuestos por el software en flujos, pasos o ejecuciones. Tu único costo recurrente es la propia infraestructura del servidor. Así puedes escalar tu automatización a millones de ejecuciones por el precio de un VPS modesto, con un retorno de inversión enorme.
Consigue verdadera privacidad de datos con n8n
En una época de regulaciones de datos cada vez más estrictas, esta es una ventaja seria. Con un servicio en la nube, mandas tus datos sensibles y las credenciales de tus aplicaciones a un proveedor externo. Cuando autoalojas, tus datos nunca salen de tu control. Todo el procesamiento ocurre en tu propio servidor privado. Para organizaciones en sectores regulados como salud (HIPAA) o finanzas, o para cualquier empresa que necesite cumplir con el RGPD (GDPR) y las leyes de soberanía de datos que apliquen, esta suele ser la única solución viable.
Personalización sin límites
Las plataformas en la nube son, por diseño, una solución de talla única. Con una instancia de n8n autoalojada, corres una aplicación de código abierto que puedes modificar y extender a tu antojo. Puedes crear integraciones a la medida para tus herramientas internas propietarias, modificar el código fuente para cubrir requisitos únicos y conectarte de forma segura a recursos internos que están detrás de un firewall, fuera del internet público. El autoalojamiento convierte n8n de una simple herramienta en una plataforma de automatización totalmente extensible y hecha a tu medida.
¿Prefieres el camino fácil? Instala n8n con 1 clic en Contabo (gratis)
Si no quieres seguir los pasos manuales de esta guía, ahora puedes desplegar n8n en un VPS de Contabo con un solo clic y sin costo extra más allá de tu plan de VPS. Es la forma más rápida de tener una instancia de n8n lista para usar, con una interfaz web segura, sin tocar Docker ni la línea de comandos.
¿Cómo instalar n8n?
Si quieres configurar una instancia nueva con el Complemento n8n de 1 clic:
- Elige el producto que quieras en la página de hosting de n8n.
- Selecciona la ubicación que prefieras y define una contraseña (se usa tanto para el VPS como para la aplicación).
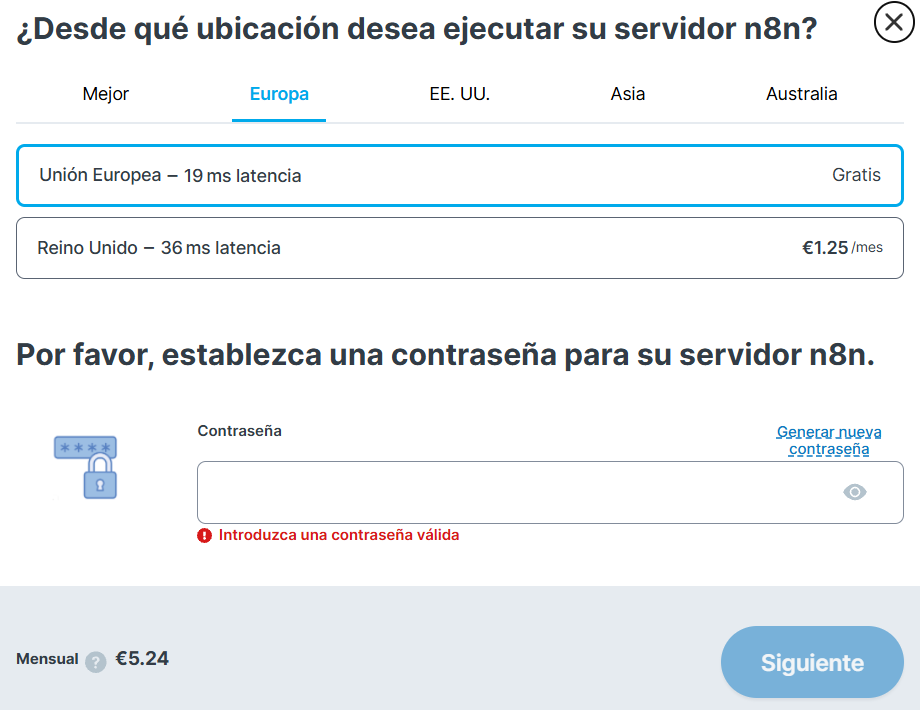
- Completa el proceso de pedido.
- Inicia sesión en el Customer Control Panel de Contabo y ve a «VPS».
- Toma en cuenta que la aplicación puede tardar hasta 30 minutos en instalarse y activarse. Una vez instalada, accedes a ella directamente haciendo clic en su logo, en la sección «Acción rápida» del lado derecho.
Si ya eres cliente y quieres correr la aplicación en una instancia existente:
- En la sección de VPS, elige la instancia donde quieres instalar la aplicación.
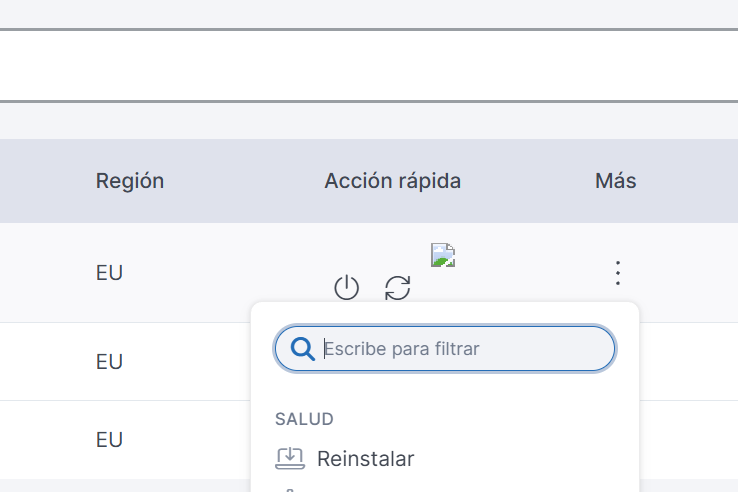
- Haz clic en los tres puntos verticales en «Más» y luego en «Reinstalar».
- Selecciona el tipo de instalación que prefieras y configúralo.
- Haz clic en «Instalar».
- El botón de la aplicación aparecerá en «Quick Action». Accedes a ella directamente haciendo clic en su ícono. Toma en cuenta que la aplicación puede tardar hasta 30 minutos en instalarse.
Requisitos previos: hardware y software para autoalojar n8n
Preparar el entorno correcto es el primer paso hacia una instalación sin contratiempos. Los requisitos de hosting de n8n son flexibles, pero cumplir con las especificaciones recomendadas te dará una operación estable y con buen desempeño.
Recomendaciones de hardware y VPS
Un VPS para n8n ofrece un buen equilibrio entre costo, desempeño y escalabilidad para el autoalojamiento.
- Mínimo: 1 vCPU, 1 GB de RAM, 10 GB de espacio en disco
- Recomendado para producción: 2 vCPUs, 4 GB de RAM, 30 GB de espacio en disco
- Si planeas correr integraciones más grandes de IA, analítica o CRM en 2026, toma 4 GB de RAM y 2 vCPU como base, no como tope.
En Contabo, la opción por defecto para correr n8n son nuestros planes Core VPS listos para n8n. Son económicos e ideales para requisitos de mínimos a moderados, como algunas decenas de flujos de trabajo, integraciones ligeras y experimentos. Si más adelante notas que tu instancia necesita más estabilidad bajo carga, más almacenamiento o mayores garantías de disponibilidad, puedes subir a un plan Performance VPS sin cambiar tu configuración base. No olvides pensar también en tu estrategia de respaldos: asegúrate de tener suficiente espacio asignado para snapshots regulares o respaldos externos.
Requisitos de software
El método más fácil y confiable para instalar es usar Docker. Este enfoque simplifica la instalación, las actualizaciones y la administración en general.
Los requisitos de software centrales de n8n son:
- Un sistema operativo basado en Linux: Ubuntu 24.04 LTS es una opción excelente y muy soportada, aunque otras distribuciones como Debian o CentOS también funcionan.
- Docker y Docker Compose: son las herramientas que administran el contenedor de la aplicación. Docker corre el contenedor en sí, mientras que Docker Compose te deja definir tu servicio de n8n y su configuración en un archivo YAML sencillo.
- Un dominio o subdominio: aunque no es estrictamente necesario para la configuración inicial, vas a necesitar un nombre de dominio (o un subdominio) apuntando a la dirección IP de tu VPS para asegurar bien tu instancia de n8n con un certificado SSL.
Con un VPS bien configurado y estas herramientas de software listas, puedes seguir con la instalación.
Guía paso a paso para instalar n8n con Docker
Esta guía de Docker te da un camino claro para dejar tu instancia corriendo con Docker Compose, para una configuración de servidor de n8n manejable y lista para producción.
Paso 1: prepara tu servidor e instala Docker
Primero, conéctate a tu VPS por SSH. Siempre es buena práctica actualizar la lista de paquetes de tu sistema y actualizar los paquetes existentes.
sudo apt update && sudo apt upgrade -yLuego, instala Docker y Docker Compose. El script de conveniencia oficial es la forma más fácil de obtener la última versión de Docker.
curl -fsSL https://get.docker.com -o get-docker.sh
sudo sh get-docker.sh
sudo apt install docker-compose-v2 -y
Agrega tu usuario al grupo docker para correr comandos sin sudo. Tendrás que cerrar sesión y volver a entrar para que el cambio surta efecto.
sudo usermod -aG docker ${USER}Verifica ambas instalaciones con docker --version y docker compose version.
Paso 2: crea la configuración de n8n
Organiza tu setup creando un directorio dedicado para n8n.
mkdir ~/n8n && cd ~/n8nDentro de ese directorio, crea dos archivos: docker-compose.yml para la definición del servicio y .env para tus credenciales secretas.
Crea el archivo docker-compose.yml:
nano docker-compose.ymlPega la siguiente configuración. Este setup de Docker Compose usa una base de datos Postgres y crea volúmenes persistentes para proteger tus datos.
version: '3.7'

services:
  n8n:
    image: n8nio/n8n
    restart: always
    ports:
      - "127.0.0.1:5678:5678"
    environment:
      - DB_TYPE=postgresdb
      - DB_POSTGRESDB_HOST=postgres
      - DB_POSTGRESDB_PORT=5432
      - DB_POSTGRESDB_DATABASE=${POSTGRES_DB}
      - DB_POSTGRESDB_USER=${POSTGRES_USER}
      - DB_POSTGRESDB_PASSWORD=${POSTGRES_PASSWORD}
    volumes:
      - n8n_data:/home/node/.n8n
    depends_on:
      - postgres

  postgres:
    image: postgres:15
    restart: always
    environment:
      - POSTGRES_DB=${POSTGRES_DB}
      - POSTGRES_USER=${POSTGRES_USER}
      - POSTGRES_PASSWORD=${POSTGRES_PASSWORD}
    volumes:
      - postgres_data:/var/lib/postgresql/data

volumes:
  n8n_data:
  postgres_data:
Ahora crea el archivo .env para guardar de forma segura las credenciales de tu base de datos.
nano .envAgrega lo siguiente y reemplaza la contraseña de ejemplo por una fuerte y única.
POSTGRES_DB=n8n
POSTGRES_USER=n8nuser
POSTGRES_PASSWORD=your_strong_password_here
Paso 3: inicia n8n
Con la configuración lista, puedes instalar n8n y arrancar los servicios con un solo comando.
docker compose up -dEste comando descarga las imágenes de Docker necesarias y arranca los contenedores en segundo plano. Puedes revisar el estado con docker compose ps. En este punto, n8n está corriendo y listo para asegurarse para producción. Conviene revisar los logs una vez (docker compose logs -f n8n) para confirmar que no hubo errores durante el arranque.
Asegura tu instancia de n8n con SSL y un proxy inverso NGINX
Una parte importante de cualquier despliegue en producción es garantizar una buena seguridad para n8n. Eso significa correr tu instancia detrás de un proxy inverso y activar el cifrado SSL/TLS para todo el tráfico. Para esto vamos a usar NGINX.
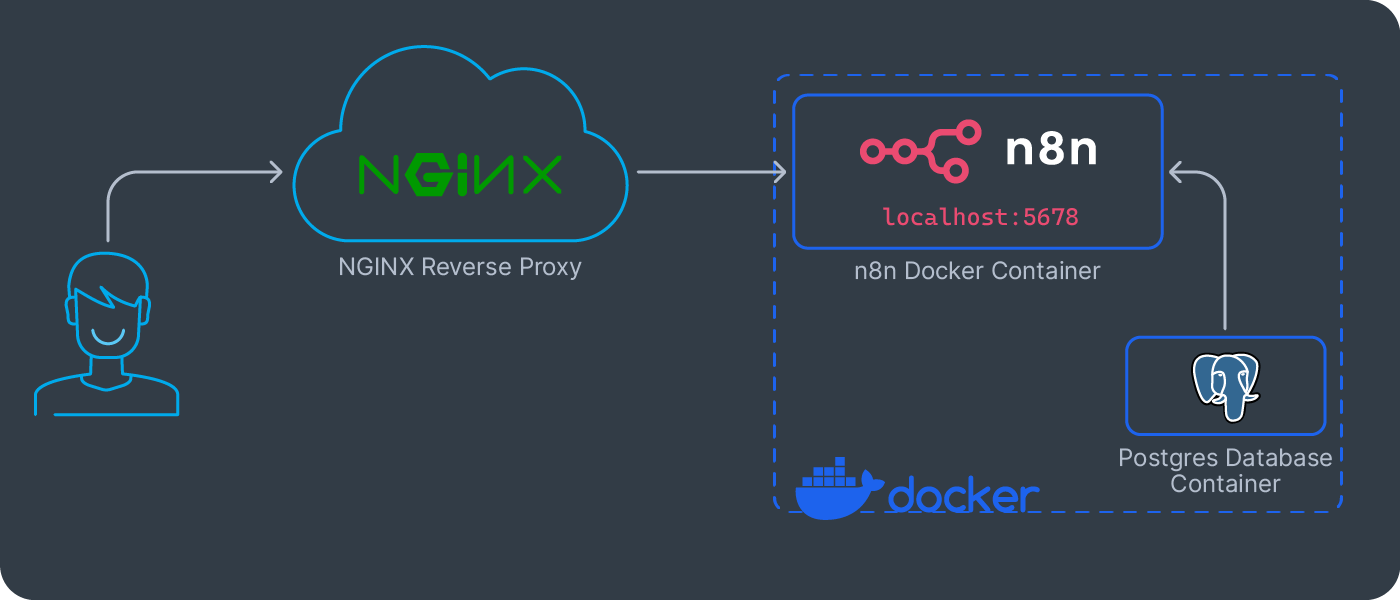
Paso 1: instala y configura NGINX
Primero, instala NGINX en tu VPS.
sudo apt install nginx -yLuego, crea un nuevo archivo de configuración de bloque de servidor de NGINX para tu dominio de n8n. Asegúrate de que el registro DNS A de tu dominio ya apunte a la dirección IP de tu servidor.
sudo nano /etc/nginx/sites-available/n8nPega la siguiente configuración y reemplaza n8n.yourdomain.com por tu dominio real. Los ajustes incluidos están optimizados para el uso que hace n8n de los Server-Sent Events (SSE).
server {
    listen 80;
    server_name n8n.yourdomain.com;

    location / {
        proxy_pass http://localhost:5678;
        proxy_set_header Connection '';
        proxy_http_version 1.1;
        chunked_transfer_encoding off;
        proxy_buffering off;
        proxy_cache off;
        proxy_set_header Host $host;
    }
}
Activa esta configuración creando un enlace simbólico y luego prueba y reinicia NGINX.
sudo ln -s /etc/nginx/sites-available/n8n /etc/nginx/sites-enabled/
sudo nginx -t
sudo systemctl restart nginx
Paso 2: activa HTTPS con Let’s Encrypt
Para asegurar tu sitio con un certificado SSL, vamos a usar Certbot, la herramienta gratuita y automatizada de la EFF.
Instala Certbot y su plugin para NGINX:
sudo apt install certbot python3-certbot-nginx -yEjecuta Certbot para obtener e instalar el certificado. Detectará automáticamente tu dominio a partir de la configuración de NGINX y te guiará por el proceso.
sudo certbot --nginx -d n8n.yourdomain.comSigue las indicaciones y asegúrate de elegir la opción para redirigir todo el tráfico HTTP a HTTPS. Al terminar, Certbot se encargará automáticamente de renovar el certificado. Ahora puedes acceder a tu instancia segura de n8n en https://n8n.yourdomain.com.
Administra tu instancia autoalojada: actualizaciones, respaldos y logs
Una instancia en marcha necesita cuidado continuo. Una buena administración mantiene tu plataforma de automatización estable, segura y confiable.
Actualizar n8n
Gracias a Docker, actualizar n8n es muy sencillo y seguro. Ve a tu directorio ~/n8n y ejecuta estos dos comandos:
docker compose pull n8n
docker compose up -d
Esto descarga la última versión de la imagen de n8n y recrea el contenedor sin afectar tus datos, que quedan bien guardados en el volumen persistente. Conviene revisar las notas de la versión de n8n antes de actualizar, sobre todo en cambios de versión mayor.
Implementa una estrategia de respaldos para n8n
Hacer respaldos de n8n con regularidad es indispensable para recuperarte ante un desastre, no algo opcional. Necesitas respaldar tanto el volumen de datos de n8n (que guarda tus flujos y credenciales) como la base de datos Postgres. Esto se puede automatizar con un simple script de shell y un cron job. El script debe detener el contenedor de n8n para asegurar la consistencia de los datos, hacer los respaldos y luego reiniciar el contenedor. Para mayor resiliencia, guarda tus respaldos en una ubicación externa aparte, como un bucket de almacenamiento de objetos en la nube.
Acceder a los logs de n8n
Al diagnosticar problemas, los logs de n8n son tu recurso más valioso. Puedes ver un flujo en vivo de los logs de la aplicación con un simple comando de Docker desde tu directorio ~/n8n:
docker compose logs -f n8nEs el primer lugar donde debes buscar cuando un flujo falla o la aplicación se comporta raro. Para un control de versiones más estructurado de n8n, también puedes descargar tus flujos como archivos JSON desde la interfaz y subirlos a un repositorio de Git privado. Así puedes rastrear cambios, colaborar con otros y volver fácil a una versión anterior si hace falta.
Escala tu configuración de n8n para flujos de alto volumen
La mayoría de los equipos empiezan con un plan Core VPS para n8n y exprimen ese único servidor hasta donde da. Cuando tus flujos se vuelven pesados de CPU, corren las 24 horas o quieres más estabilidad y margen de almacenamiento, mover esa instancia a un Performance VPS suele ser el siguiente paso antes de meter varios nodos y el modo de cola.
Sin embargo, cuando empiezas a procesar miles de ejecuciones al mismo tiempo o tienes flujos que consumen muchos recursos, puedes topar con un límite. En ese punto, la solución es pasar del escalado vertical al escalado horizontal. La llave del escalado de n8n es cambiar del modo main por defecto al modo queue. Todos los modelos de licencia de n8n, incluida la Sustainable User License gratuita, permiten el modo queue. Esto se logra metiendo Redis como cola de mensajes.
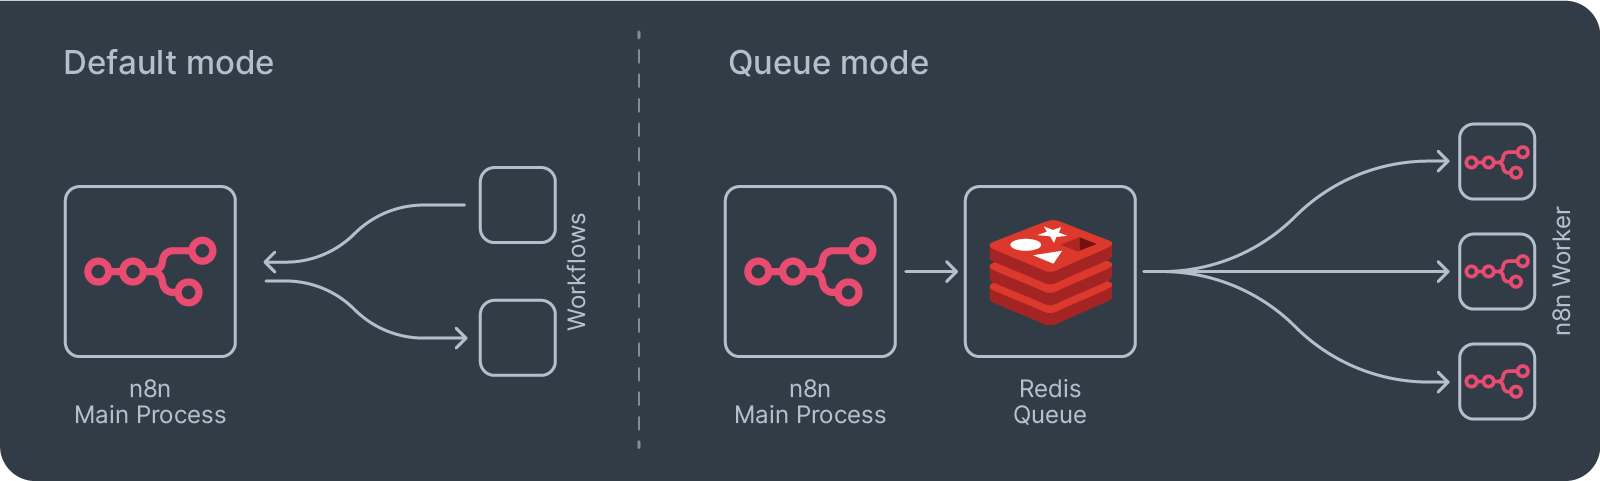
Esta configuración más avanzada, detallada en la documentación de n8n, se llama modo de cola (Queue Mode). En vez de hacer un servidor más grande, repartes el trabajo entre varios servidores, cada uno con una tarea específica. En esta arquitectura, el proceso principal de n8n solo agrega trabajos a la cola de Redis. Luego, contenedores «worker» separados toman los trabajos de la cola y los ejecutan. Así puedes correr muchos flujos en paralelo con solo agregar más contenedores worker, lo que aumenta muchísimo tu rendimiento y resiliencia. Este enfoque, detallado en la documentación de n8n, es el camino para manejar cargas de nivel empresarial en tu instancia autoalojada. Convierte n8n de una aplicación de un solo proceso en un sistema distribuido capaz de una escala enorme.
Cómo funciona el modo de cola (Queue Mode)
La configuración estándar de Docker corre todos los procesos de n8n en una sola instancia. El modo de cola separa esos procesos en una arquitectura más sólida y escalable con tres componentes principales:
- La instancia principal (main): tienes una (o más, para alta disponibilidad) instancia «main» de n8n. Su trabajo es manejar la interfaz de usuario, recibir los webhooks entrantes y administrar los disparadores programados. No ejecuta los flujos ella misma. En vez de eso, cuando se dispara un flujo, la instancia principal agrega un trabajo a una cola.
- La cola (Redis): es un intermediario de mensajes de alta velocidad, normalmente con Redis. Funciona como una sala de espera para todas las ejecuciones de flujos que hay que correr. La instancia principal coloca trabajos en la cola y las instancias worker los recogen de ahí.
- Las instancias worker: son varias instancias de n8n separadas que corren en modo «worker». Su único trabajo es conectarse a la cola, tomar el siguiente trabajo disponible y ejecutar el flujo. Si te llega un pico repentino de 1,000 activaciones de webhook, tu grupo de workers las procesa en paralelo sin saturar la instancia principal.
Esta arquitectura es el estándar para correr n8n en un entorno de producción con automatizaciones de alto volumen. Aunque requiere más configuración inicial (varios contenedores de Docker y una instancia de Redis), ofrece un nivel de desempeño y confiabilidad que una configuración de una sola instancia no puede igualar.
Soluciona errores comunes de autoalojamiento y Docker en n8n
Cuando surgen problemas, un enfoque sistemático para diagnosticar n8n te ahorra tiempo. Aquí van algunos errores comunes de n8n.
- Permission Denied en un volumen de Docker: si el contenedor de n8n no arranca y hay un error de permisos en los logs, lo más probable es un problema de propiedad en el directorio del volumen en el host. El usuario
nodedentro del contenedor (normalmente UID1000) necesita acceso de escritura.sudo chown -R 1000:1000 /path/to/volumesuele resolverlo. - Bucles de reinicio del contenedor: casi siempre apunta a un error de configuración, muchas veces credenciales de base de datos incorrectas en tu archivo
.env. Revisa los logs de Docker de n8n condocker compose logs n8npara encontrar el mensaje de error específico que aparece justo antes del apagado. - Problemas de conectividad de red: si un flujo no puede conectarse a un servicio externo, revisa las reglas del firewall de tu VPS. Si no puede conectarse a otro contenedor de Docker (como la base de datos), asegúrate de usar el nombre del servicio de tu
docker-compose.yml(por ejemplo,postgres) como hostname, nolocalhost.
La ventaja de autoalojar: privacidad y personalización de n8n a fondo
Ya cubrimos los pasos prácticos para dejar corriendo tu instancia de n8n, pero conviene ver más de cerca lo que el autoalojamiento realmente te da. Va mucho más allá de solo correr tu propio servidor: se trata de cambiar tu relación con tu plataforma de automatización. Cuando autoalojas, pasas de ser «usuario» a ser «dueño», con un nivel de privacidad y personalización de n8n que sencillamente es imposible con cualquier servicio en la nube.
Control total de tus datos
En un entorno autoalojado, creas una «caja negra» segura y aislada para tu automatización. Cada dato, desde las credenciales de tus aplicaciones hasta la información sensible de clientes que fluye por tus flujos, se queda dentro de tu infraestructura. Eso hace una gran diferencia para la privacidad de tus datos.
- Soberanía geográfica de los datos: ¿tus clientes están en la Unión Europea? Al desplegar tu VPS de n8n en un centro de datos ubicado en la UE, te aseguras de que todo el procesamiento ocurra dentro de los límites geográficos que exige el cumplimiento del RGPD. Ya no dependes de los acuerdos de procesamiento de datos ni de las ubicaciones de servidores de un tercero.
- Cero exposición de credenciales a terceros: cada credencial que agregas a una instancia de n8n autoalojada se cifra y se guarda en tu propia base de datos, en tu propio servidor. Tus claves de API de Stripe, las contraseñas de tu base de datos y tus llaves SSH privadas nunca se transmiten ni se guardan en una empresa externa. Esto reduce muchísimo tu exposición a ataques comunes y elimina toda una categoría de riesgos de filtración de datos por terceros.
- Automatización en entornos aislados (air-gapped): para organizaciones con los requisitos de seguridad más altos, como contratistas de defensa, instituciones financieras o laboratorios de investigación, n8n se puede desplegar en una red totalmente desconectada del internet público. Así puedes automatizar procesos internos entre sistemas detrás de un firewall.
Personalización sin límites de n8n
La capacidad de modificar y extender una instancia autoalojada de n8n es donde se ve su verdadero potencial.
- Crea tus propios nodos personalizados: imagina que usas un sistema ERP interno y propietario o un software muy específico de tu industria. Con las herramientas en la nube, no tendrías opción. Con n8n autoalojado, alguien de tu equipo de desarrollo puede usar el n8n Node Development Kit para crear un nodo totalmente personalizado. Así logras una integración de primer nivel, con una interfaz amigable, que aparece justo al lado de los nodos oficiales en tu editor de n8n. Puedes convertir cualquier herramienta interna en un servicio automatizable en forma.
- Extiende la funcionalidad con bibliotecas externas: el Code Node estándar de n8n ya da mucho juego, pero en una instancia autoalojada puedes configurarlo para importar bibliotecas externas de npm y de Python. Esto marca una gran diferencia. Si necesitas un análisis estadístico complejo sobre un conjunto de datos, importa la biblioteca
pandas. Y si quieres generar un reporte en PDF a partir de los datos del flujo, usapdf-lib. Esto te da acceso a los enormes ecosistemas de JavaScript y Python, para hacer prácticamente cualquier tarea que imagines directo dentro de un flujo. - Modifica la aplicación central: como tienes el código fuente, puedes cambiar lo que sea. Si no te gusta cierto elemento de la interfaz, cámbialo. Si necesitas agregar un proveedor de logs personalizado que mande datos a tu plataforma interna, también puedes. Este nivel de control te permite integrar n8n a fondo en tu stack tecnológico y tus procedimientos operativos.
- Crea experiencias con tu marca e integradas: para negocios que quieren ofrecer automatización a sus propios clientes, la licencia Enterprise de n8n te deja poner tu marca blanca en el editor e incluso integrarlo directo en tu propia aplicación SaaS. Así puedes ofrecer automatización de flujos amigable como una función de tu propio producto, todo corriendo en tu infraestructura privada y segura.
Este nivel de personalización y privacidad de n8n es lo que lleva una instancia autoalojada de una simple herramienta de flujos a una pieza central de la infraestructura tecnológica de tu negocio.
Preguntas frecuentes sobre el autoalojamiento de n8n
¿Es difícil autoalojar n8n?
Requiere cierta soltura con la línea de comandos de Linux y con Docker. Aun así, siguiendo una guía como esta, el proceso es sencillo para cualquiera con conocimientos básicos de administración de sistemas. La curva de aprendizaje inicial vale la pena por los beneficios en control y ahorro de costos.
¿Cuánto cuesta de verdad autoalojar n8n?
Tu único costo directo es el VPS. Según el proveedor y la región, un VPS pequeño puede costar desde unos 3 a 6 USD al mes, mucho más barato que los planes SaaS de automatización de gama alta, sobre todo para uso de alto volumen.
¿Una instancia autoalojada es segura?
Sí, cuando se configura bien. Usar un proxy inverso con SSL, mantener un firewall y tener el sistema actualizado son prácticas indispensables. Una instancia autoalojada bien administrada te da más seguridad porque tienes control total de todo el entorno.
¿Cómo manejo las actualizaciones sin romper mis flujos?
La configuración recomendada basada en Docker hace que las actualizaciones sean muy seguras. Como tus datos se guardan en un volumen persistente, actualizar el contenedor de la aplicación de n8n es un proceso no destructivo. La mejor práctica es probar la nueva versión en un entorno de pruebas (staging) antes de actualizar tu instancia de producción.
¿Qué hay del soporte para varios usuarios?
La versión de código abierto de n8n tiene administración básica de usuarios. Para funciones más avanzadas como el control de acceso basado en roles (RBAC) y el SSO, n8n ofrece una licencia Enterprise para instancias autoalojadas.